Elektroniskā dāvanu karte ir digitāls aktīvs ar konkrētu vērtību, tāpēc tās apstrādei nepieciešama tāda pati rūpība kā paroles, maksājumu datu vai piekļuves saites pārvaldībai. Dāvanu kartes internetā ir ērtas, taču kļūdas aktivizācijā, e pasta piegādē un kontu drošībā var radīt situāciju, kurā kods nav atrodams, nav izmantojams vai nonāk krāpnieku rīcībā.
Aktivizē kodu pareizajā vietā
Bieža problēma ir mēģinājums ievadīt dāvanu kartes kodu nepareizā sistēmas posmā. Dažās platformās kods jāaktivizē lietotāja profilā, citās to ievada tikai pasūtījuma apmaksas solī. Pirms koda ievades jāpārbauda, vai vietne ir konkrētā tirgotāja oficiālā vide un vai karte ir paredzēta attiecīgajam reģionam, valūtai vai pakalpojumam.
Nevajadzētu ievadīt kodu vairākās vietnēs, cerot atrast pareizo aktivizācijas formu. Vienreiz atklāts kods var kļūt pieejams ļaunprātīgai personai, īpaši ja izmantota viltota pieteikšanās lapa.
Izvēloties digitālu dāvanu spēļu entuziastam, svarīgi arī saprast, kurā ekosistēmā tā būs izmantojama. Dāvanu kartes ir praktiska izvēle tikai tad, ja saņēmējs izmanto attiecīgo platformu un tā atbalsta konkrēto kartes veidu.
Saglabā pirkuma apliecinājumu
Pēc kartes iegādes jāsaglabā pasūtījuma apstiprinājums, čeks un e pasta vēstule ar piegādes informāciju. Tie var būt nepieciešami, ja kods nav piegādāts, ir bojāts vai sistēma uzrāda, ka tas jau izmantots.
Pirkuma apliecinājumu nevajadzētu publicēt ekrānuzņēmumā, jo tajā var būt redzams pasūtījuma numurs, saņēmēja dati vai citi elementi, ko klientu atbalsts izmanto identitātes pārbaudei.
Nepazaudē karti e pastā
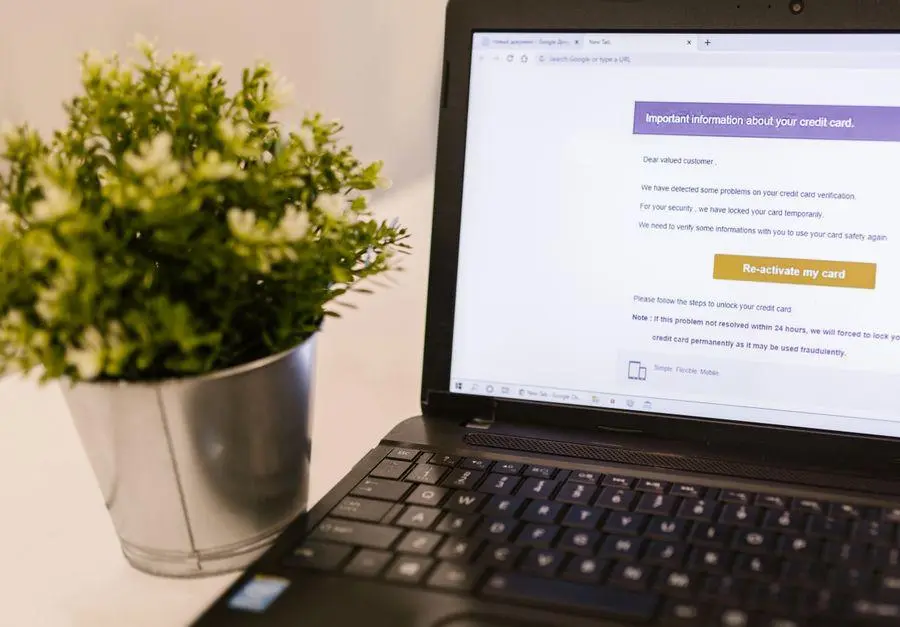
Elektroniskās dāvanu kartes bieži tiek nosūtītas automātiski, un piegādes kļūme ne vienmēr nozīmē, ka tirgotājs karti nav izsniedzis. E pasta filtrs var ziņojumu pārvietot uz mēstuļu, reklāmu vai citu automātiski veidotu mapi.
Pirms sazināšanās ar atbalsta dienestu jāpārbauda:
- mēstuļu un reklāmu mapes;
- e pasta meklēšana pēc tirgotāja nosaukuma;
- pasūtījumā norādītās adreses pareizība;
- vai pastkastes krātuve nav pilna;
- vai uzņēmuma e pasta drošības politika nebloķē ārējos sūtītājus.
Nelieto koplietotu pastkasti
Dāvanu kartes kodu nevajadzētu saņemt koplietotā ģimenes vai darba e pasta kontā. Šādā pastkastē nav iespējams droši kontrolēt, kurš ir redzējis ziņojumu, lejupielādējis pielikumu vai pārsūtījis kodu citai personai.
Drošāka pieeja ir izmantot privātu pastkasti ar unikālu paroli un daudzfaktoru autentifikāciju. Ja karte paredzēta citam saņēmējam, kodu vajadzētu pārsūtīt tikai pēc tam, kad ir pārbaudīta saņēmēja e pasta adrese.
Aizsargā kodu kā paroli
.
Dāvanu kartes kods būtībā darbojas līdzīgi maksājuma instrumentam, un persona, kura to iegūst un izmanto pirmā, var iztērēt kartes vērtību. Tāpēc kodu nevajadzētu ievietot publiskos čatos, sociālajos tīklos, forumos vai ekrānuzņēmumos.
Īpaši riskanti ir nosūtīt dāvanu kartes fotoattēlu, kurā redzams svītrkods, QR kods vai pilns ciparu un burtu kombinācijas teksts. Arī daļēji aizklāts kods var būt pietiekams uzbrucējam, ja pārējās zīmes iespējams uzminēt vai iegūt no citas informācijas.
Atpazīsti sociālo inženieriju
Krāpnieki var uzdoties par klientu atbalsta darbiniekiem, piegādes uzņēmumu vai tirgotāja pārstāvjiem un pieprasīt kartes kodu verifikācijai. Leģitīmam pakalpojuma sniedzējam parasti nav vajadzības prasīt pilnu kodu privātā sarakstē.
Piesardzība ir būtiska arī tad, ja krāpnieka ziņojumā izmantoti ticami personas dati vai oficiālam zīmolam līdzīgs noformējums. Datu noplūdes ļauj uzbrucējiem veidot pārliecinošākus scenārijus, kā skaidrots rakstā par CSDD datu noplūdes riskiem.
Pārbaudi vietnes un ierīces
Dāvanu kartes kodu ievadi tikai ierīcē, kurai uzticies. Publisks dators, neaizsargāts WiFi tīkls vai pārlūkprogramma ar aizdomīgiem paplašinājumiem palielina datu pārtveršanas risku.
Pirms ievades jāpārbauda domēna nosaukums pārlūkprogrammas adreses joslā. Krāpnieciskas vietnes bieži izmanto adreses, kas vizuāli atgādina oriģinālo zīmolu, taču satur papildu simbolus, kļūdainu rakstību vai citu domēna paplašinājumu.
Ieteicams regulāri atjaunināt operētājsistēmu, pārlūkprogrammu un drošības programmatūru. Tas samazina risku, ka ļaunprogrammatūra pārtver ievadītos kodus vai sesijas datus.
Nepērc kodus no nezināmiem pārdevējiem
Pārāk izdevīgs piedāvājums bieži ir riska indikators. Dāvanu kartes, kas tiek pārdotas par būtiski zemāku cenu nekā nominālvērtība, var būt iegūtas krāpnieciskā ceļā, jau izmantotas vai vēlāk bloķējamas.
Drošāk ir iegādāties kartes oficiālā tirgotāja vietnē vai pie uzticama mazumtirgotāja. Jāizvairās no piedāvājumiem sludinājumu portālos un privātās sarakstēs, ja pārdevējs nevar nodrošināt pārbaudāmu pirkuma izcelsmi.
Digitālām vērtībām ir plašāks pielietojums nekā tikai dāvināšanai. Piemēram, lojalitātes punktus iespējams pārvērst ziedojumos, kā aprakstīts informācijā par Citadeles klientu ziedojumiem. Arī šādās sistēmās piekļuves datu aizsardzība ir būtiska.
Izveido drošu lietošanas kārtību
Lai dāvanu kartes internetā neradītu nevajadzīgus riskus, kods jāglabā kontrolētā vidē, jāizmanto uzticama ierīce un jāievada tikai pārbaudītā vietnē. Aktivizācijas informācija, pasūtījuma apliecinājums un saņēmēja dati jāuztver kā sensitīva informācija.
Praktiskākais princips ir vienkāršs, neizpaust kodu, nepiekrist steidzamiem verifikācijas pieprasījumiem un vienmēr pārbaudīt, kam tieši tiek nodota digitālās kartes vērtība.